(주)에버스톤 · 부산 해운대 BCC 613호

피싱은 한 겹으로 막히지 않는다 — 기기·통신망·앱·사람의 4단계 방어

스미싱 문자와 AI 딥보이스 사기는 개인의 주의만으로 막기 어렵습니다. 갤럭시·아이폰의 기기 방어, 통신사 스팸 필터와 Msafer, 보안 앱, 금융감독원 행동 수칙까지 4단계 방어 구조와 피해를 직감한 직후 해야 할 대처 순서까지 차례로 정리했습니다.
에버스톤13분 분량트렌드 · 인사이트모바일 앱 개발
피싱은 한 겹으로 막히지 않는다 — 기기·통신망·앱·사람의 4단계 방어 대표 이미지

피싱은 이제 "조심하면 피할 수 있는" 수준을 넘었습니다. 가족 목소리를 복제한 전화까지 등장한 상황에서는 한 사람의 판단력에 기대기보다 기기, 통신망, 앱, 사람이 겹겹이 막는 구조를 갖춰야 합니다. 이 자료는 그 4단계 방어와 공격 단계별 대응, 피해 직후의 대처 순서를 정리합니다.

이 문서는 NotebookLM(노트북 LM)으로 자료를 조사해 만든 문서입니다.

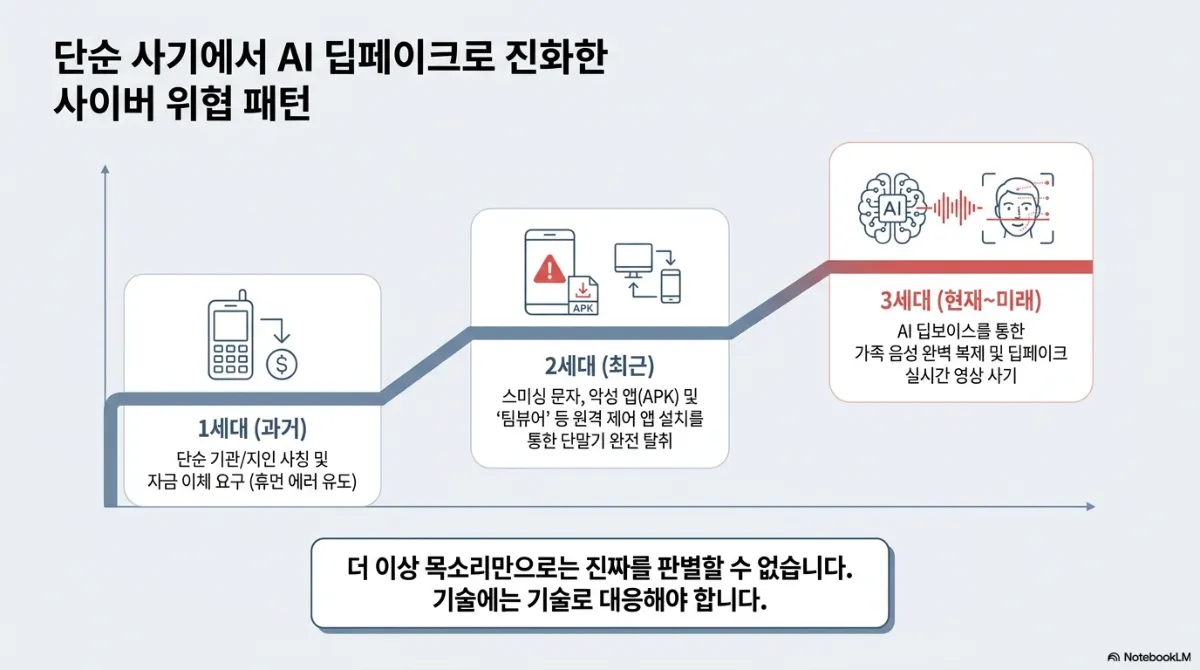
  • 공격은 사칭 전화 → 악성 앱·원격 제어 → AI 딥보이스·딥페이크로 진화했습니다
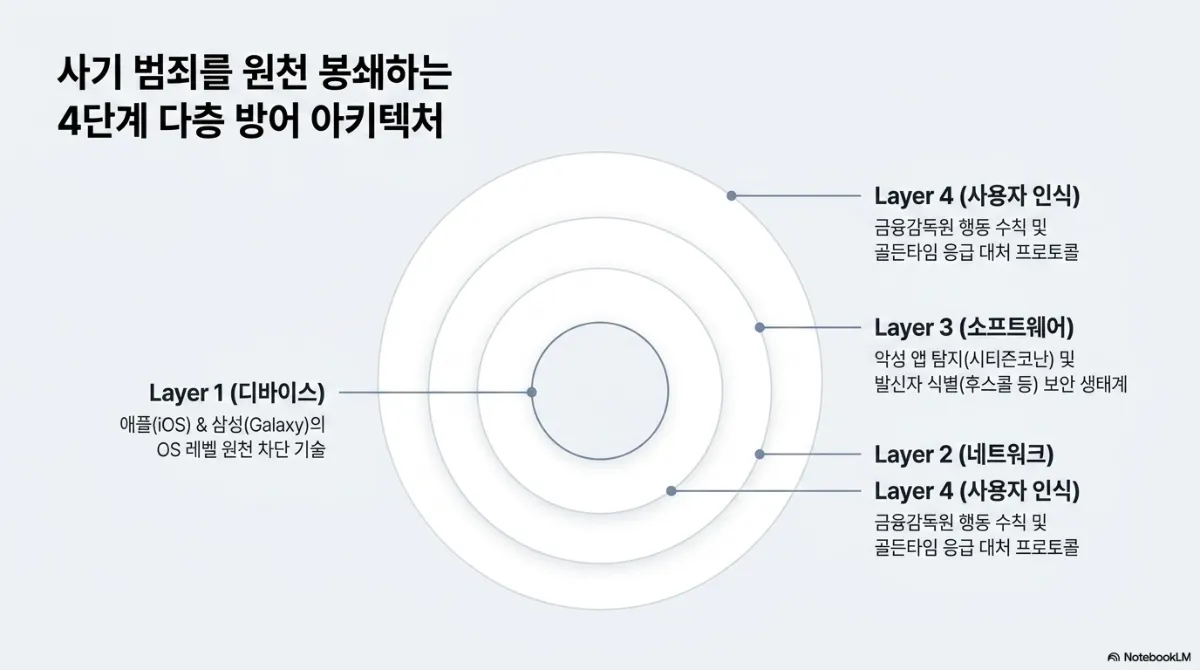
  • 방어는 기기(OS) · 통신망 · 보안 앱 · 사용자 인식의 4겹으로 나눠 봅니다
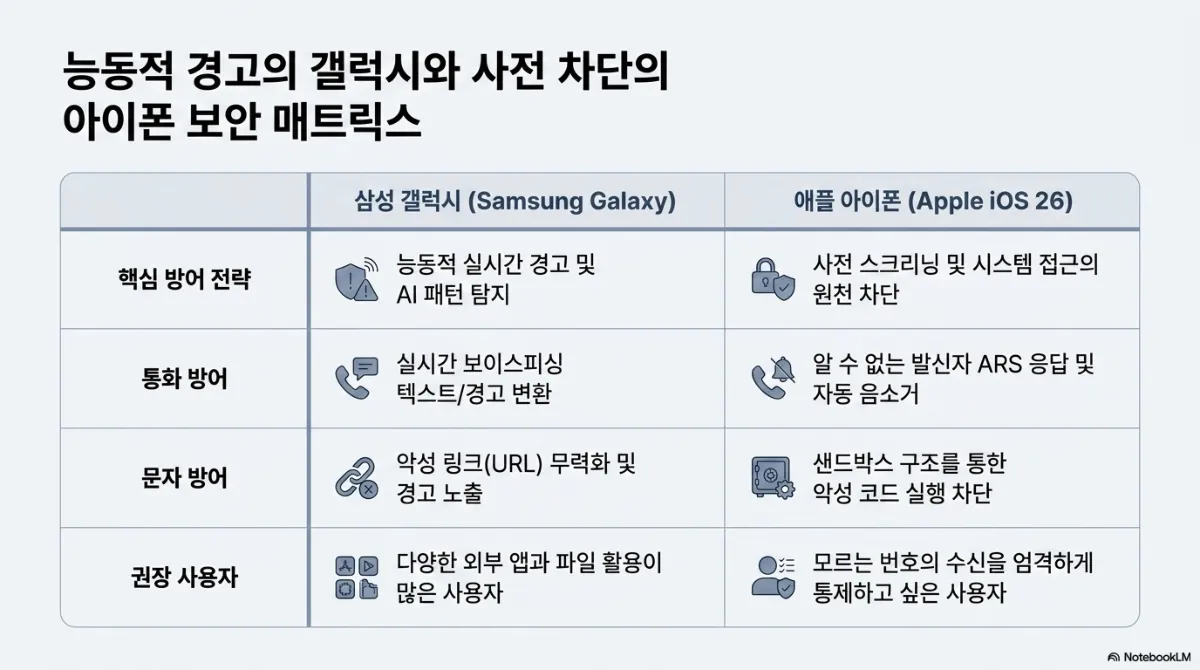
  • 갤럭시는 실시간 경고, 아이폰은 사전 차단 쪽에 무게를 둡니다
  • 스미싱 문자는 미끼 · 함정 · 페이로드의 구조를 가집니다
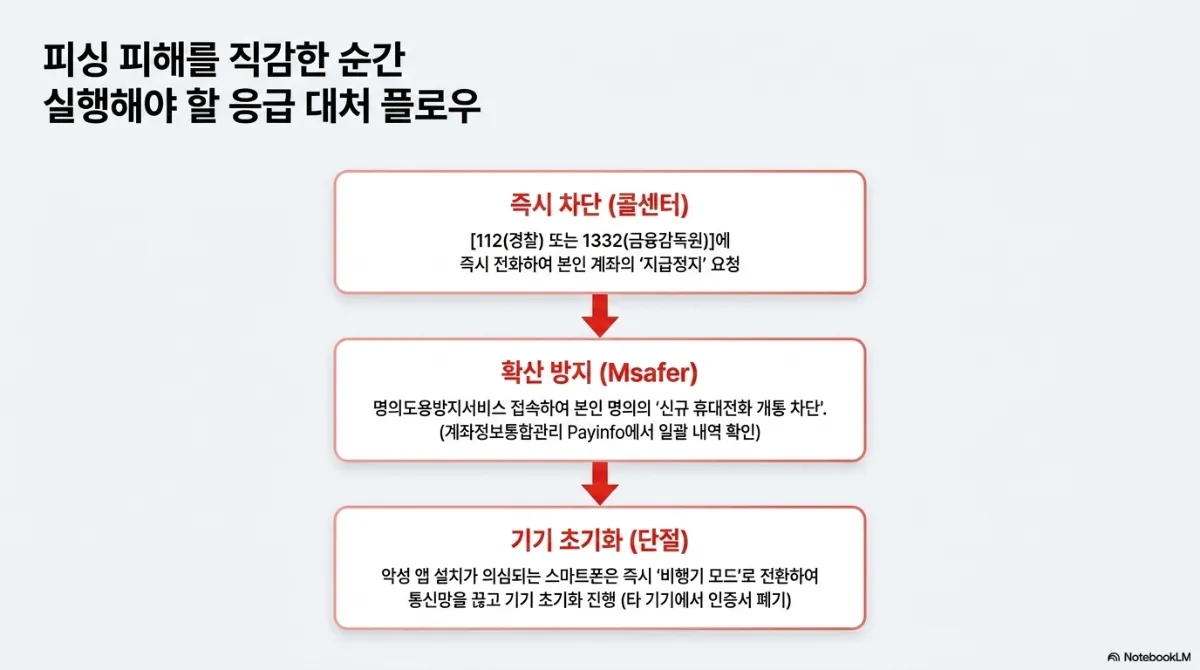
  • 피해를 직감하면 지급정지 요청 → 명의도용 차단 → 기기 초기화 순으로 움직입니다

2026 모바일 보안 생태계가 제안하는 완벽한 피싱 차단 설계도 표지. 부제는 개인의 주의를 넘어선 기기, 네트워크, 앱의 다층 방어(Multi-Layer) 아키텍처 가이드. 네트워크 선으로 둘러싸인 방패 아이콘

위협은 어떻게 진화했나

단순 사기에서 AI 딥페이크로 진화한 사이버 위협 패턴 계단 그래프. 1세대(과거)는 단순 기관/지인 사칭 및 자금 이체 요구(휴먼 에러 유도). 2세대(최근)는 스미싱 문자, 악성 앱(APK) 및 팀뷰어 등 원격 제어 앱 설치를 통한 단말기 완전 탈취. 3세대(현재~미래)는 AI 딥보이스를 통한 가족 음성 완벽 복제 및 딥페이크 실시간 영상 사기. 아래 문구는 더 이상 목소리만으로는 진짜를 판별할 수 없으며 기술에는 기술로 대응해야 한다는 것

사기 범죄를 원천 봉쇄하는 4단계 다층 방어 아키텍처 동심원 도식. 가장 안쪽 Layer 1(디바이스)은 애플(iOS)과 삼성(Galaxy)의 OS 레벨 원천 차단 기술, Layer 2(네트워크), Layer 3(소프트웨어)는 악성 앱 탐지(시티즌코난) 및 발신자 식별(후스콜 등) 보안 생태계, 가장 바깥 Layer 4(사용자 인식)는 금융감독원 행동 수칙 및 골든타임 응급 대처 프로토콜. 원본 도식에는 Layer 4 설명이 두 번 표기되어 있고 Layer 2 설명은 비어 있음

3세대 공격의 문제는 사람이 가진 판별 수단이 무력해진다는 점입니다. 목소리가 같고 번호도 그럴듯하면 판단할 근거가 사라집니다. 그래서 이 자료는 개인의 주의를 가장 바깥의 마지막 겹으로 두고, 그 안쪽을 기술로 먼저 채우라고 말합니다.

1·2단계 — 기기와 통신망
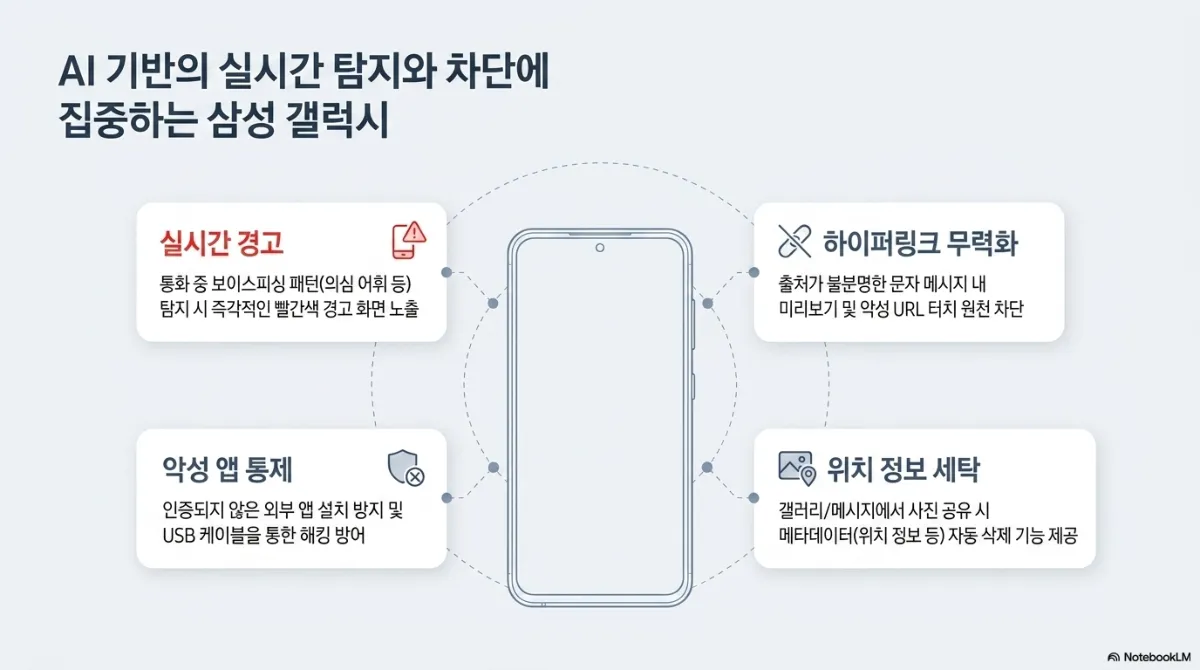
AI 기반의 실시간 탐지와 차단에 집중하는 삼성 갤럭시 슬라이드. 스마트폰을 중심으로 네 기능 배치. 실시간 경고 — 통화 중 보이스피싱 패턴(의심 어휘 등) 탐지 시 즉각적인 빨간색 경고 화면 노출. 하이퍼링크 무력화 — 출처가 불분명한 문자 메시지 내 미리보기 및 악성 URL 터치 원천 차단. 악성 앱 통제 — 인증되지 않은 외부 앱 설치 방지 및 USB 케이블을 통한 해킹 방어. 위치 정보 세탁 — 갤러리/메시지에서 사진 공유 시 메타데이터(위치 정보 등) 자동 삭제 기능 제공

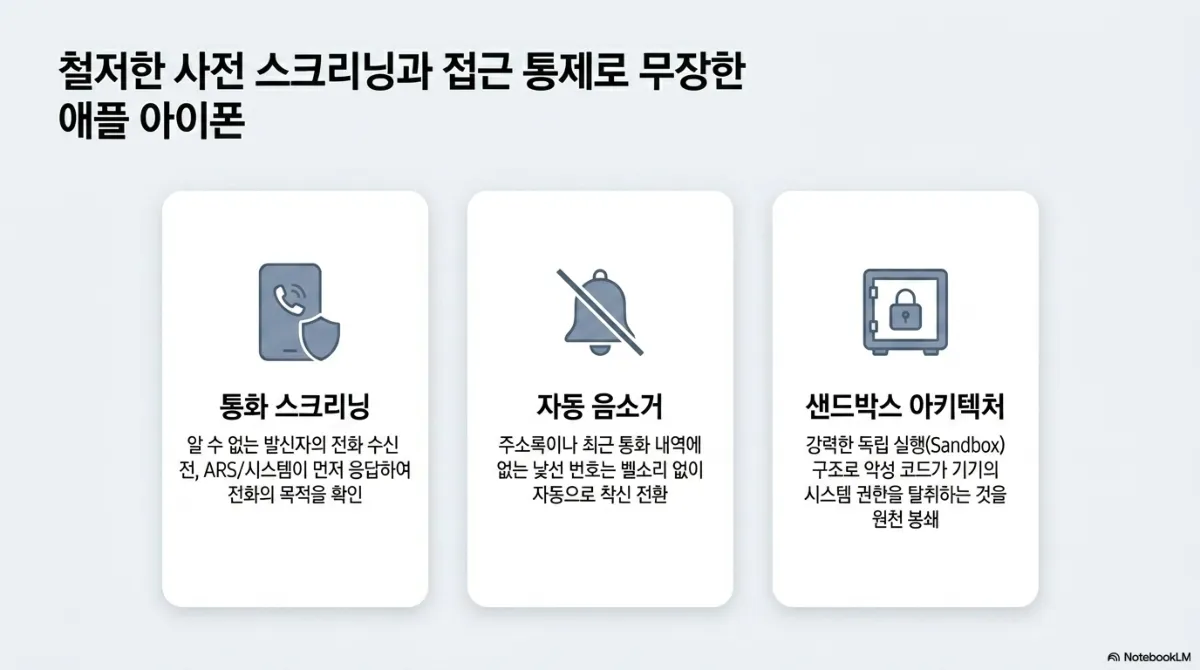
철저한 사전 스크리닝과 접근 통제로 무장한 애플 아이폰 슬라이드. 통화 스크리닝 — 알 수 없는 발신자의 전화 수신 전 ARS/시스템이 먼저 응답하여 전화의 목적을 확인. 자동 음소거 — 주소록이나 최근 통화 내역에 없는 낯선 번호는 벨소리 없이 자동으로 착신 전환. 샌드박스 아키텍처 — 강력한 독립 실행(Sandbox) 구조로 악성 코드가 기기의 시스템 권한을 탈취하는 것을 원천 봉쇄

능동적 경고의 갤럭시와 사전 차단의 아이폰 보안 매트릭스 비교표. 핵심 방어 전략 — 갤럭시는 능동적 실시간 경고 및 AI 패턴 탐지, 아이폰(iOS 26)은 사전 스크리닝 및 시스템 접근의 원천 차단. 통화 방어 — 갤럭시는 실시간 보이스피싱 텍스트/경고 변환, 아이폰은 알 수 없는 발신자 ARS 응답 및 자동 음소거. 문자 방어 — 갤럭시는 악성 링크(URL) 무력화 및 경고 노출, 아이폰은 샌드박스 구조를 통한 악성 코드 실행 차단. 권장 사용자 — 갤럭시는 다양한 외부 앱과 파일 활용이 많은 사용자, 아이폰은 모르는 번호의 수신을 엄격하게 통제하고 싶은 사용자

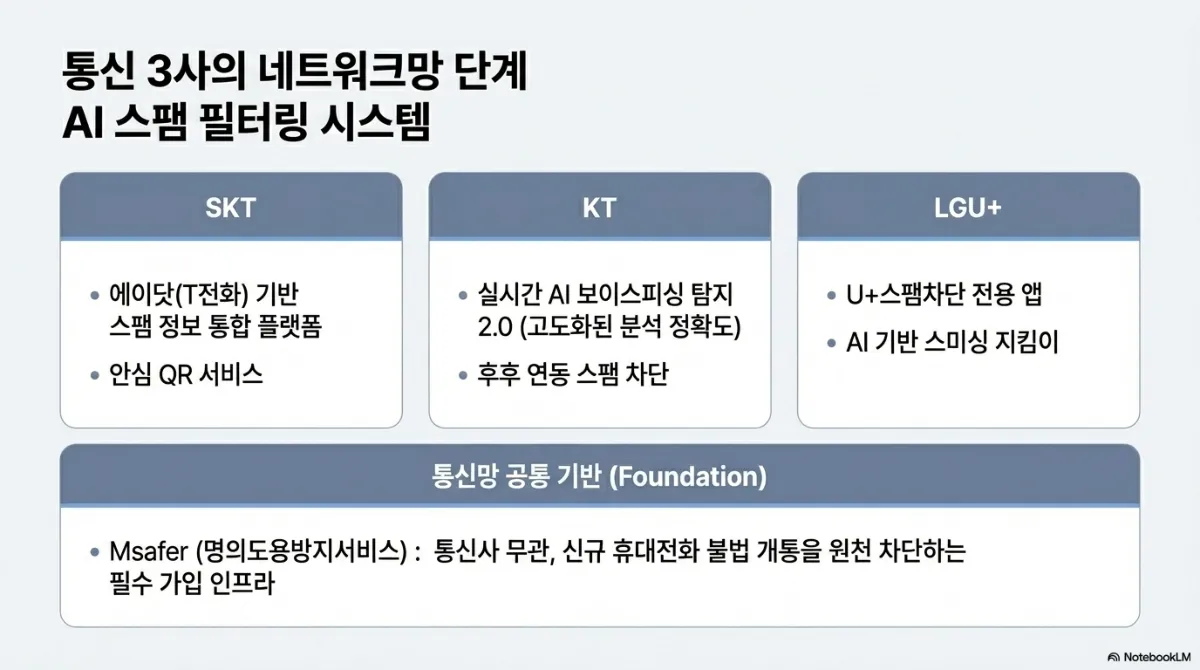
통신 3사의 네트워크망 단계 AI 스팸 필터링 시스템 슬라이드. SKT는 에이닷(T전화) 기반 스팸 정보 통합 플랫폼과 안심 QR 서비스. KT는 실시간 AI 보이스피싱 탐지 2.0(고도화된 분석 정확도)과 후후 연동 스팸 차단. LGU+는 U+스팸차단 전용 앱과 AI 기반 스미싱 지킴이. 아래 통신망 공통 기반(Foundation)으로 Msafer(명의도용방지서비스) — 통신사 무관, 신규 휴대전화 불법 개통을 원천 차단하는 필수 가입 인프라

두 제조사의 차이는 우열이 아니라 설계 철학의 차이입니다. 갤럭시는 일단 받게 한 뒤 의심스러운 순간에 경고하고, 아이폰은 낯선 것을 애초에 들여보내지 않습니다. 가족에게 폰을 골라 줄 때 사용 습관을 기준으로 삼으라는 비교표의 결론이 현실적입니다. 통신망 단계에서는 Msafer가 통신사와 무관하게 쓸 수 있는 공통 기반으로 꼽힙니다.

3단계 — 공격의 구조와 보안 앱
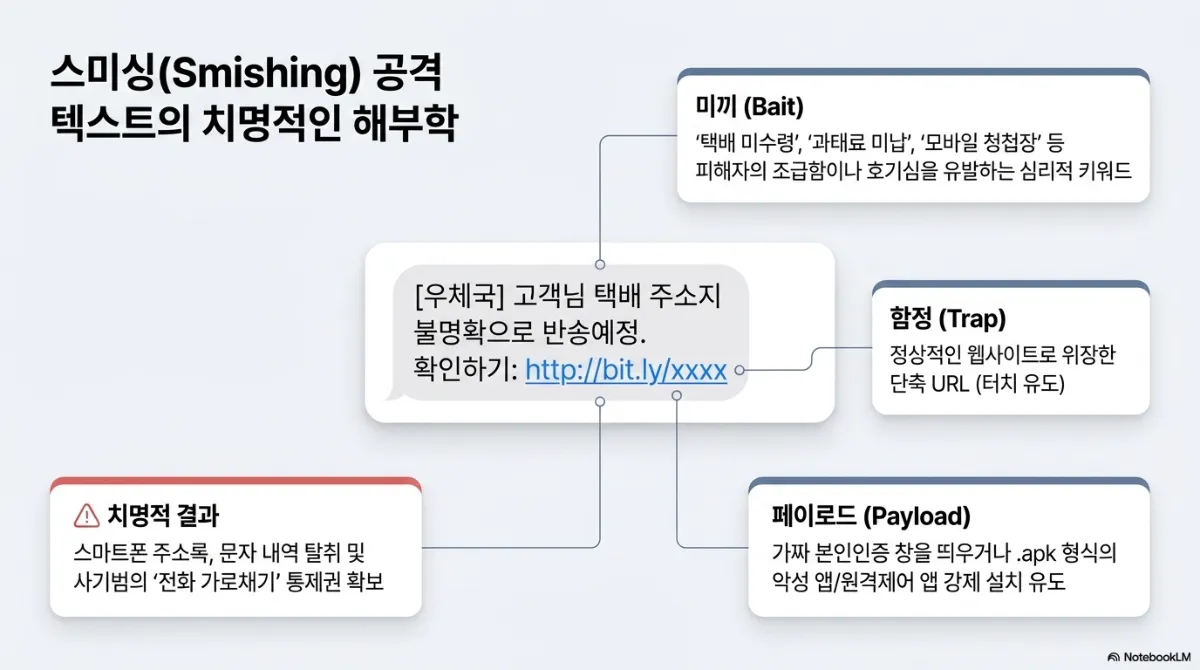
스미싱(Smishing) 공격 텍스트의 치명적인 해부학 슬라이드. 예시 문자 "[우체국] 고객님 택배 주소지 불명확으로 반송예정. 확인하기: http://bit.ly/xxxx"를 네 요소로 분해. 미끼(Bait)는 택배 미수령, 과태료 미납, 모바일 청첩장 등 피해자의 조급함이나 호기심을 유발하는 심리적 키워드. 함정(Trap)은 정상적인 웹사이트로 위장한 단축 URL(터치 유도). 페이로드(Payload)는 가짜 본인인증 창을 띄우거나 .apk 형식의 악성 앱/원격제어 앱 강제 설치 유도. 치명적 결과는 스마트폰 주소록, 문자 내역 탈취 및 사기범의 전화 가로채기 통제권 확보

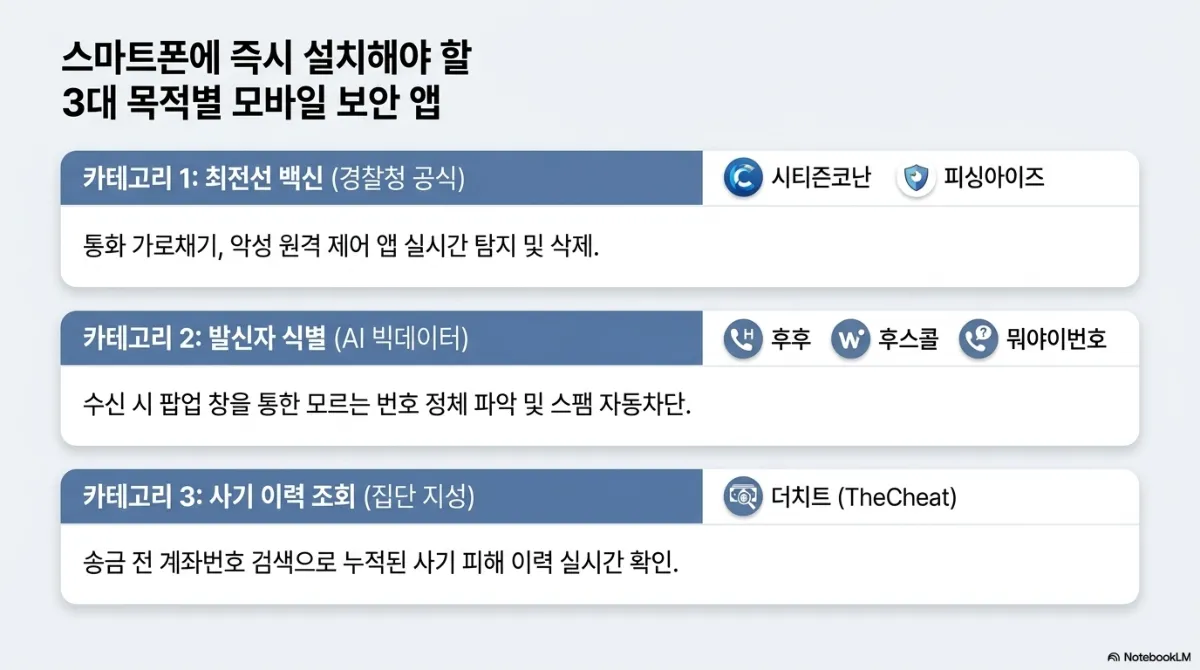
스마트폰에 즉시 설치해야 할 3대 목적별 모바일 보안 앱 슬라이드. 카테고리 1 최전선 백신(경찰청 공식) — 시티즌코난, 피싱아이즈, 통화 가로채기·악성 원격 제어 앱 실시간 탐지 및 삭제. 카테고리 2 발신자 식별(AI 빅데이터) — 후후, 후스콜, 뭐야이번호, 수신 시 팝업 창을 통한 모르는 번호 정체 파악 및 스팸 자동차단. 카테고리 3 사기 이력 조회(집단 지성) — 더치트(TheCheat), 송금 전 계좌번호 검색으로 누적된 사기 피해 이력 실시간 확인

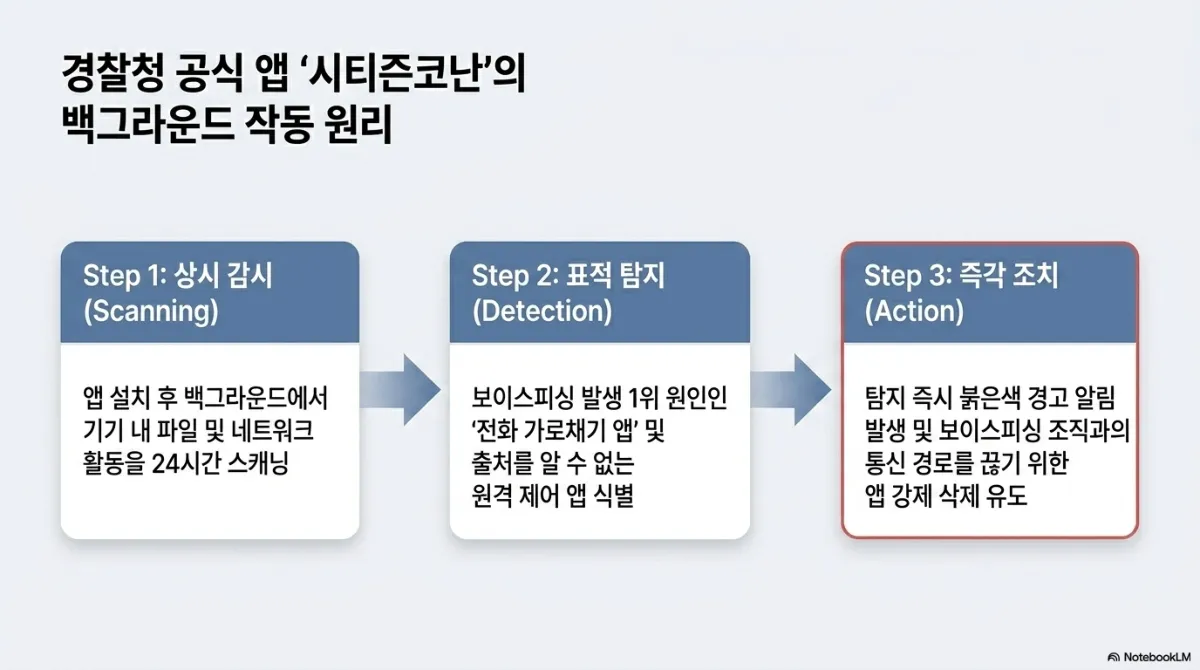
경찰청 공식 앱 시티즌코난의 백그라운드 작동 원리 3단계. Step 1 상시 감시(Scanning) — 앱 설치 후 백그라운드에서 기기 내 파일 및 네트워크 활동을 24시간 스캐닝. Step 2 표적 탐지(Detection) — 보이스피싱 발생 1위 원인인 전화 가로채기 앱 및 출처를 알 수 없는 원격 제어 앱 식별. Step 3 즉각 조치(Action) — 탐지 즉시 붉은색 경고 알림 발생 및 보이스피싱 조직과의 통신 경로를 끊기 위한 앱 강제 삭제 유도

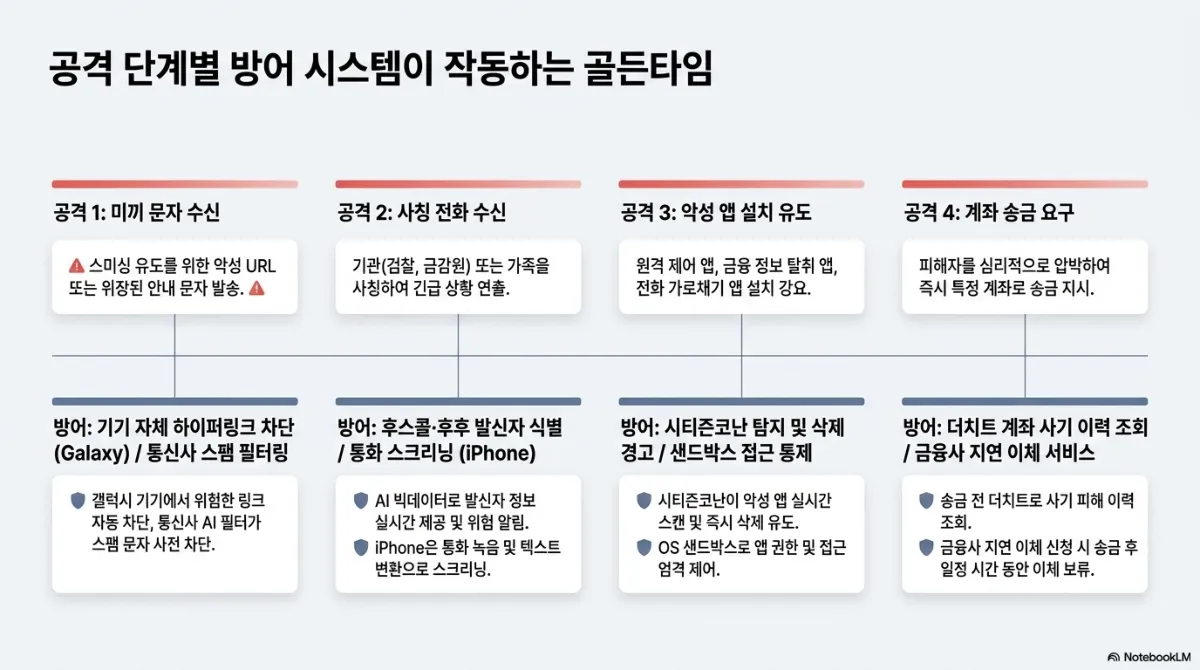
공격 단계별 방어 시스템이 작동하는 골든타임 타임라인. 공격 1 미끼 문자 수신(스미싱 유도를 위한 악성 URL 또는 위장된 안내 문자 발송) — 방어는 갤럭시 기기 자체 하이퍼링크 차단과 통신사 AI 필터의 스팸 문자 사전 차단. 공격 2 사칭 전화 수신(검찰, 금감원 등 기관 또는 가족을 사칭하여 긴급 상황 연출) — 방어는 후스콜·후후의 AI 빅데이터 발신자 정보 실시간 제공과 위험 알림, iPhone의 통화 녹음 및 텍스트 변환 스크리닝. 공격 3 악성 앱 설치 유도(원격 제어 앱, 금융 정보 탈취 앱, 전화 가로채기 앱 설치 강요) — 방어는 시티즌코난의 악성 앱 실시간 스캔 및 즉시 삭제 유도, OS 샌드박스의 앱 권한 및 접근 엄격 제어. 공격 4 계좌 송금 요구(피해자를 심리적으로 압박하여 즉시 특정 계좌로 송금 지시) — 방어는 송금 전 더치트 사기 피해 이력 조회, 금융사 지연 이체 신청 시 송금 후 일정 시간 동안 이체 보류

골든타임 도식이 이 자료에서 가장 쓸모 있는 장입니다. 공격은 네 단계를 거쳐야 돈이 빠져나가고, 각 단계마다 끊을 수 있는 장치가 하나씩 있습니다. 한 겹이 뚫려도 다음 겹에서 멈추게 하는 것이 다층 방어의 뜻입니다. 앱을 만드는 입장에서는 스미싱 해부도의 "페이로드" 부분을 눈여겨볼 만합니다. 가짜 본인인증 창이 먹히는 이유는 진짜 앱의 인증 화면이 어떻게 생겼는지 사용자가 모르기 때문이고, 이는 서비스 쪽에서 일관된 화면과 안내로 줄일 수 있는 부분입니다.

4단계 — 사람, 그리고 피해 직후
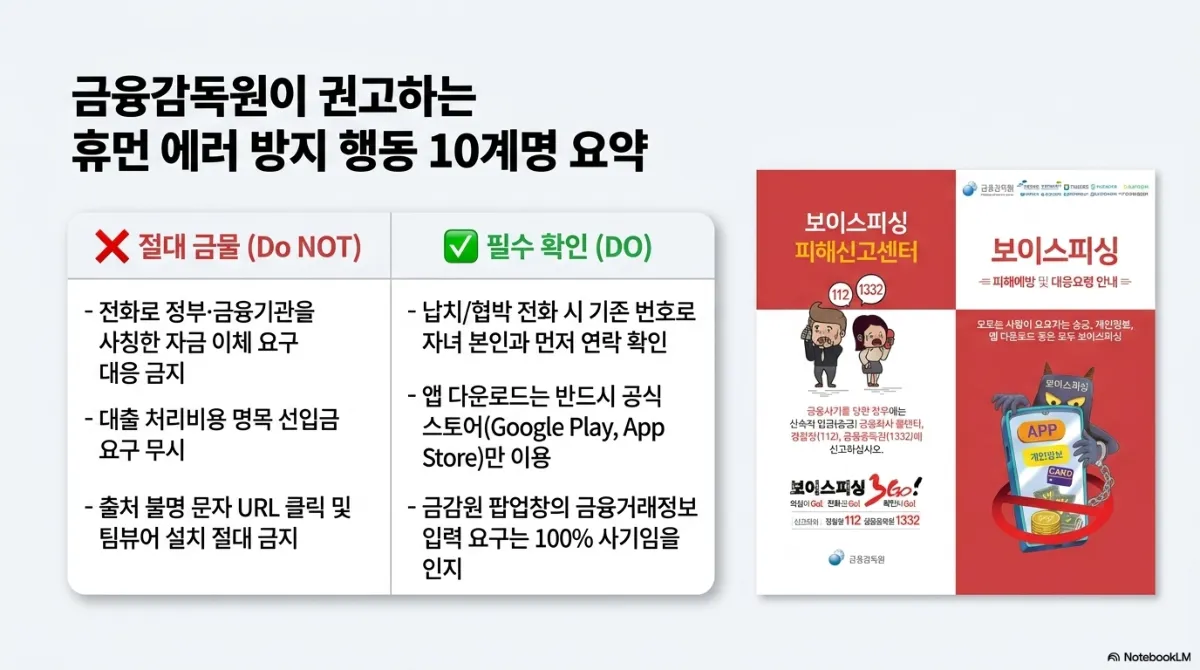
금융감독원이 권고하는 휴먼 에러 방지 행동 10계명 요약. 절대 금물(Do NOT) — 전화로 정부·금융기관을 사칭한 자금 이체 요구 대응 금지, 대출 처리비용 명목 선입금 요구 무시, 출처 불명 문자 URL 클릭 및 팀뷰어 설치 절대 금지. 필수 확인(DO) — 납치/협박 전화 시 기존 번호로 자녀 본인과 먼저 연락 확인, 앱 다운로드는 반드시 공식 스토어(Google Play, App Store)만 이용, 금감원 팝업창의 금융거래정보 입력 요구는 100% 사기임을 인지. 오른쪽에 금융감독원의 보이스피싱 피해예방 및 대응요령 안내 리플릿 이미지(신고 경찰청 112, 금융감독원 1332)

피싱 피해를 직감한 순간 실행해야 할 응급 대처 플로우 3단계. 즉시 차단(콜센터) — 112(경찰) 또는 1332(금융감독원)에 즉시 전화하여 본인 계좌의 지급정지 요청. 확산 방지(Msafer) — 명의도용방지서비스 접속하여 본인 명의의 신규 휴대전화 개통 차단(계좌정보통합관리 Payinfo에서 일괄 내역 확인). 기기 초기화(단절) — 악성 앱 설치가 의심되는 스마트폰은 즉시 비행기 모드로 전환하여 통신망을 끊고 기기 초기화 진행(타 기기에서 인증서 폐기)

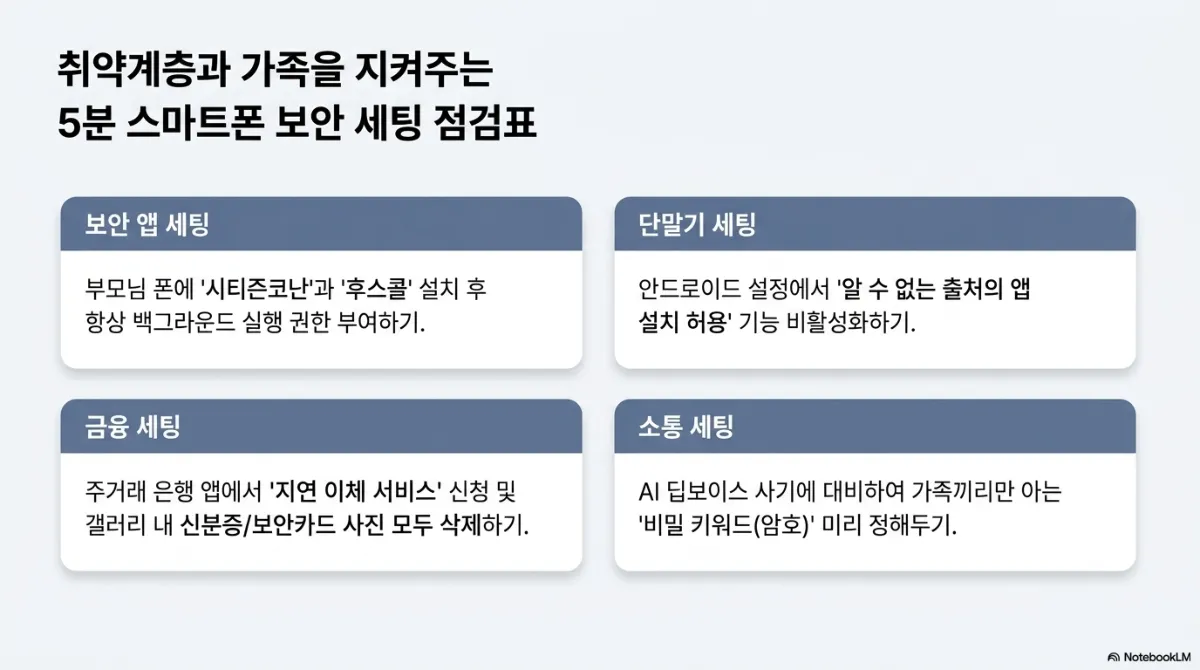
취약계층과 가족을 지켜주는 5분 스마트폰 보안 세팅 점검표. 보안 앱 세팅 — 부모님 폰에 시티즌코난과 후스콜 설치 후 항상 백그라운드 실행 권한 부여하기. 단말기 세팅 — 안드로이드 설정에서 알 수 없는 출처의 앱 설치 허용 기능 비활성화하기. 금융 세팅 — 주거래 은행 앱에서 지연 이체 서비스 신청 및 갤러리 내 신분증/보안카드 사진 모두 삭제하기. 소통 세팅 — AI 딥보이스 사기에 대비하여 가족끼리만 아는 비밀 키워드(암호) 미리 정해두기

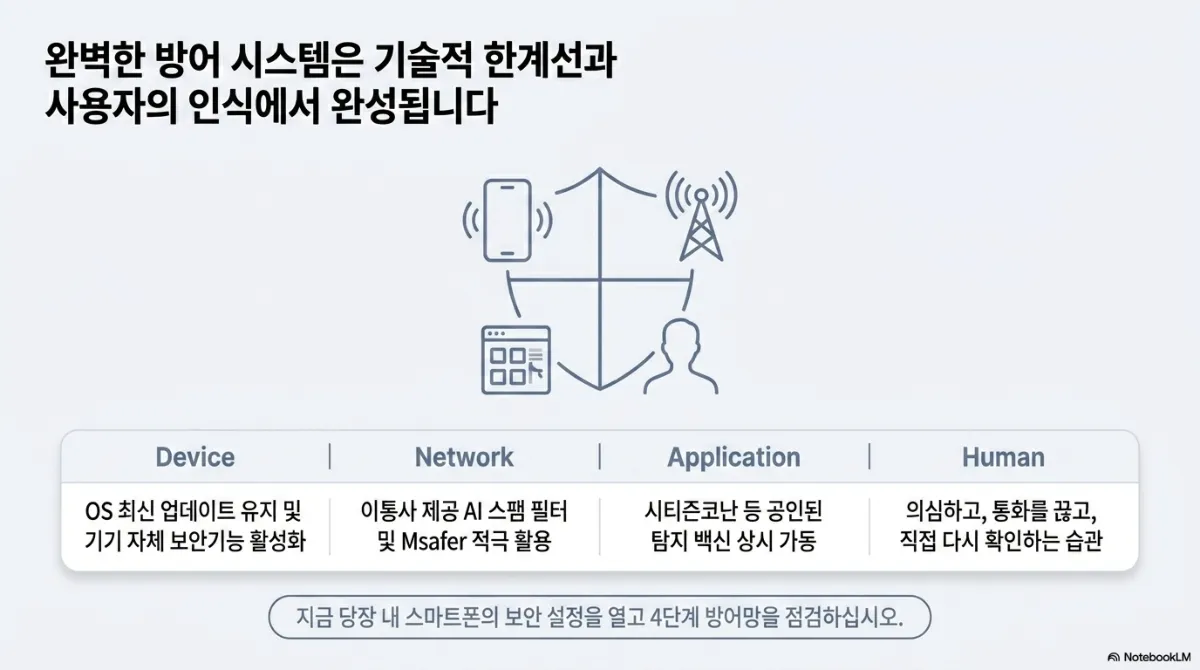
완벽한 방어 시스템은 기술적 한계선과 사용자의 인식에서 완성된다는 마무리 슬라이드. Device — OS 최신 업데이트 유지 및 기기 자체 보안기능 활성화. Network — 이통사 제공 AI 스팸 필터 및 Msafer 적극 활용. Application — 시티즌코난 등 공인된 탐지 백신 상시 가동. Human — 의심하고, 통화를 끊고, 직접 다시 확인하는 습관. 아래 문구는 지금 당장 내 스마트폰의 보안 설정을 열고 4단계 방어망을 점검하라는 것

5분 점검표 가운데 비용이 전혀 들지 않으면서 3세대 공격에 직접 대응하는 항목은 가족 간 비밀 키워드입니다. 목소리를 복제할 수는 있어도, 미리 정해 둔 단어까지 알 수는 없습니다. 갤러리에 신분증 사진을 남겨 두지 않는 것도 원격 제어 앱이 설치됐을 때 피해 범위를 줄이는 방법입니다.

자주 묻는 질문

보안 앱을 여러 개 깔면 더 안전한가요? 목적이 다른 것을 하나씩 두는 편이 낫습니다. 자료는 악성 앱 탐지, 발신자 식별, 계좌 이력 조회로 역할을 나눠 설치하라고 권합니다.

문자 링크를 이미 눌렀다면 무엇부터 하나요? 자료의 순서는 112·1332에 지급정지 요청, Msafer로 신규 개통 차단, 비행기 모드 전환 후 기기 초기화입니다.

갤럭시와 아이폰 중 어느 쪽이 더 안전한가요? 자료는 우열이 아니라 방식 차이로 봅니다. 외부 앱을 많이 쓰면 경고형, 낯선 번호를 엄격히 막고 싶다면 차단형이 맞습니다.

부모님 폰에 가장 먼저 할 설정은 무엇인가요? 알 수 없는 출처의 앱 설치를 끄고, 탐지 앱에 백그라운드 권한을 주는 것입니다. 가족 비밀 키워드도 함께 정해 두면 좋습니다.

저희가 이 이야기를 하는 이유

에버스톤은 2013년부터 모바일 앱과 게임, 웹·업무 시스템을 만들어 왔습니다. 앱을 만드는 쪽에서는 공식 스토어 배포, 권한 최소화, 알아보기 쉬운 인증 화면처럼 사용자가 가짜를 구별할 수 있게 돕는 설계가 방어의 한 겹이 된다고 보고 이 자료를 정리했습니다.

인용한 서비스·기능·수칙은 원 자료 기준이며, 저희가 검증한 내용이 아닙니다. 각 제조사·통신사 기능과 신고 절차는 경찰청, 금융감독원 및 해당 회사의 최신 안내를 확인하시기 바랍니다.

다른 글