
AI 코딩의 역설 — 빨라진 코드 작성, 무거워진 검증을 통제하는 법
AI 코딩 도입 후 병목은 작성에서 검증으로 옮겨갔습니다. 보안 취약점, 이해 부채, 라이선스 오염이라는 세 가지 위험과 프라이빗 인프라·시프트 레프트·리스크 기반 리뷰·흐름·품질 중심 KPI로 이를 통제하는 기업용 거버넌스 틀을 정리하고 실무 적용 순서를 덧붙였습니다.
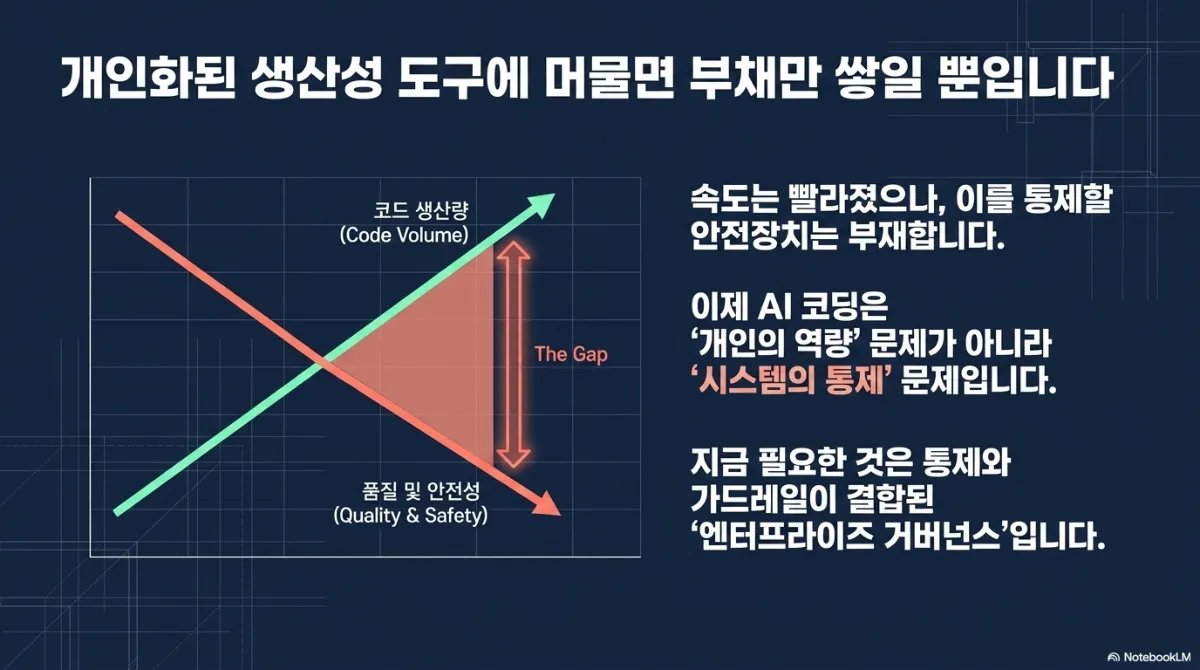
AI 코딩 도구는 코드를 쓰는 속도를 크게 높였지만, 그만큼 검증해야 할 코드도 늘렸습니다. 이 자료의 결론은 AI 코딩이 더 이상 개인의 역량 문제가 아니라 조직이 통제해야 하는 시스템 문제라는 것입니다. 인프라, 리뷰 절차, 측정 지표를 함께 바꿔야 속도가 부채로 변하지 않습니다.
이 문서는 NotebookLM(노트북 LM)으로 자료를 조사해 만든 문서입니다.
- 개발의 병목이 작성에서 검증으로 옮겨갔습니다. 작성 비용은 내려가고 리뷰·테스트 비용은 올라갑니다
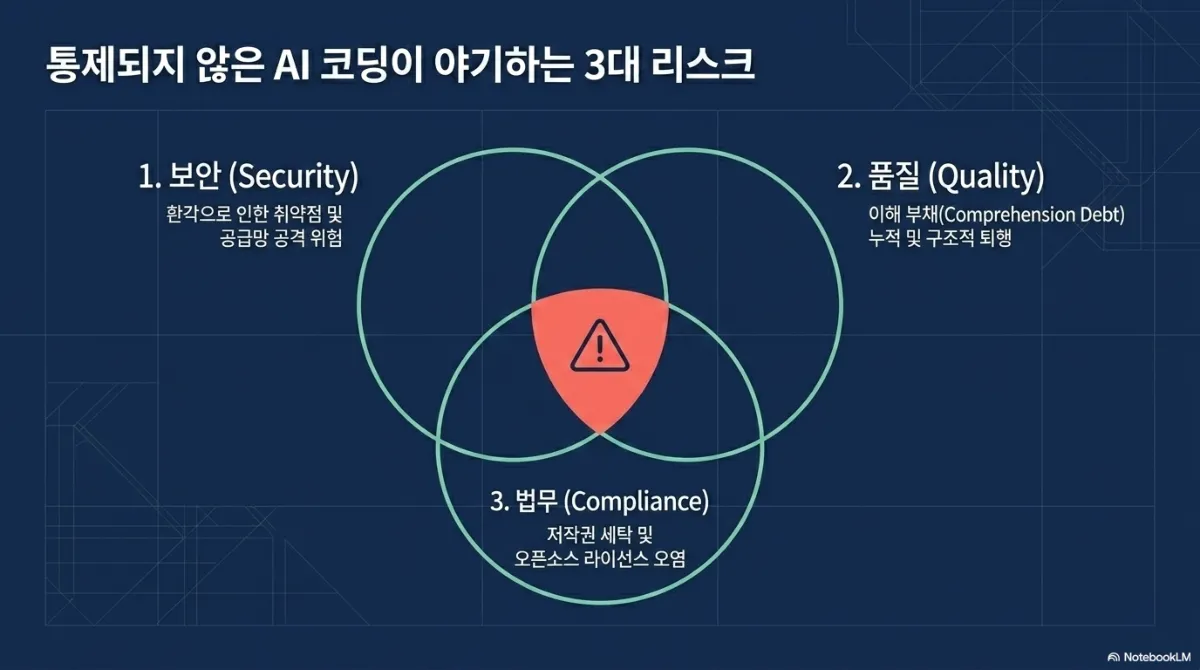
- 통제되지 않은 AI 코딩의 위험은 셋입니다. 보안 취약점, 이해 부채, 저작권·라이선스 오염
- 생산성 효과는 고르지 않습니다. 주니어는 양이 늘지만, 시니어는 리뷰 부담으로 오히려 느려질 수 있습니다
- 대응은 네 가지입니다. 프라이빗 인프라와 RAG, 자동화된 보안 검사, 위험도별 리뷰, 흐름·품질 중심 KPI
- 마지막 책임은 사람에게 있습니다. 교육의 초점은 AI 산출물을 의심하고 검증하는 능력입니다
병목은 작성에서 검증으로 옮겨갔다
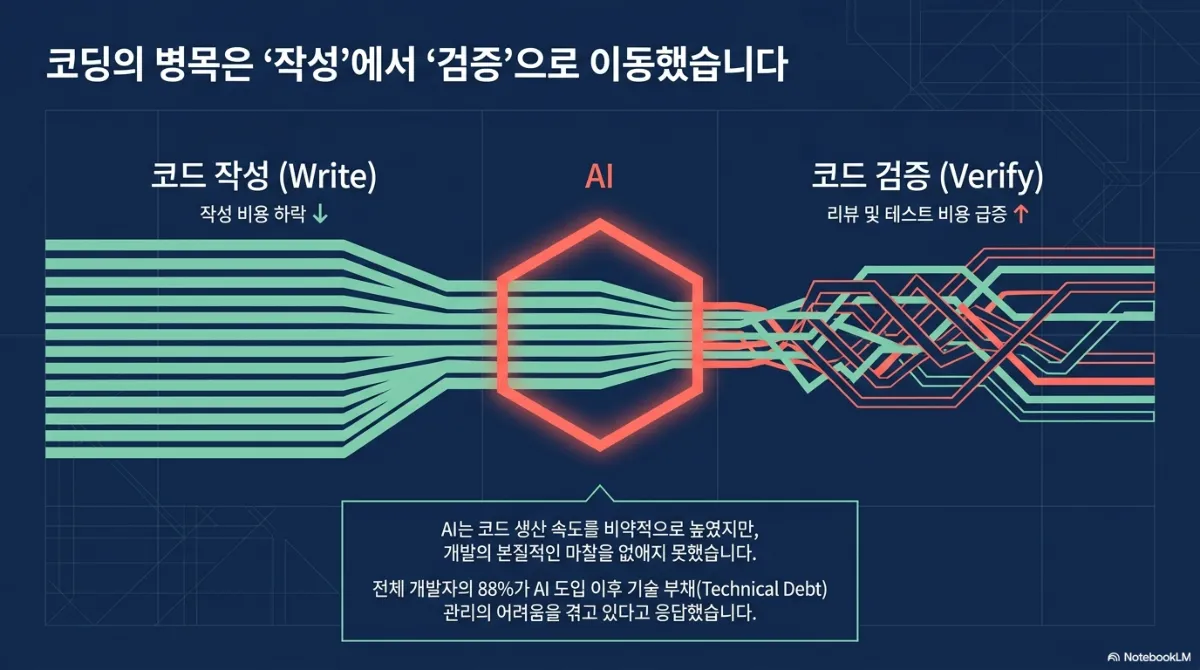
AI를 들이고 나서 "코드는 많아졌는데 일은 줄지 않았다"는 말이 나오는 이유가 여기 있습니다. 쓰는 시간이 줄어든 만큼 읽고 확인하는 시간이 늘었고, 그 비용은 대개 계획에 잡혀 있지 않습니다.
세 가지 위험을 하나씩 보면
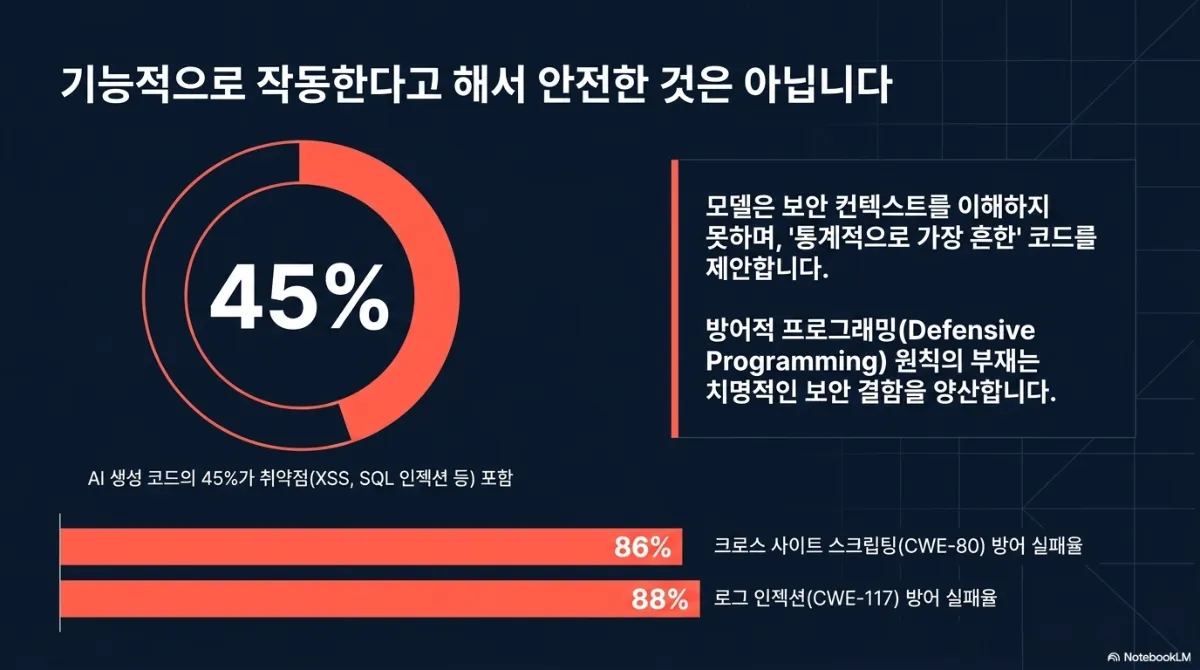
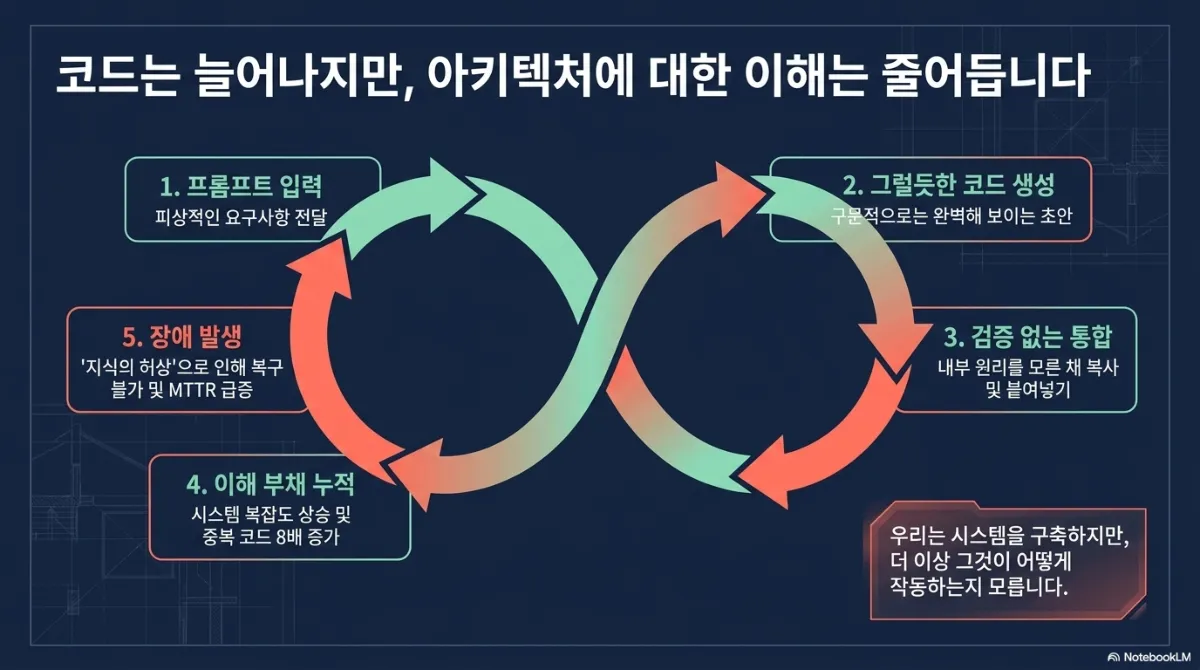
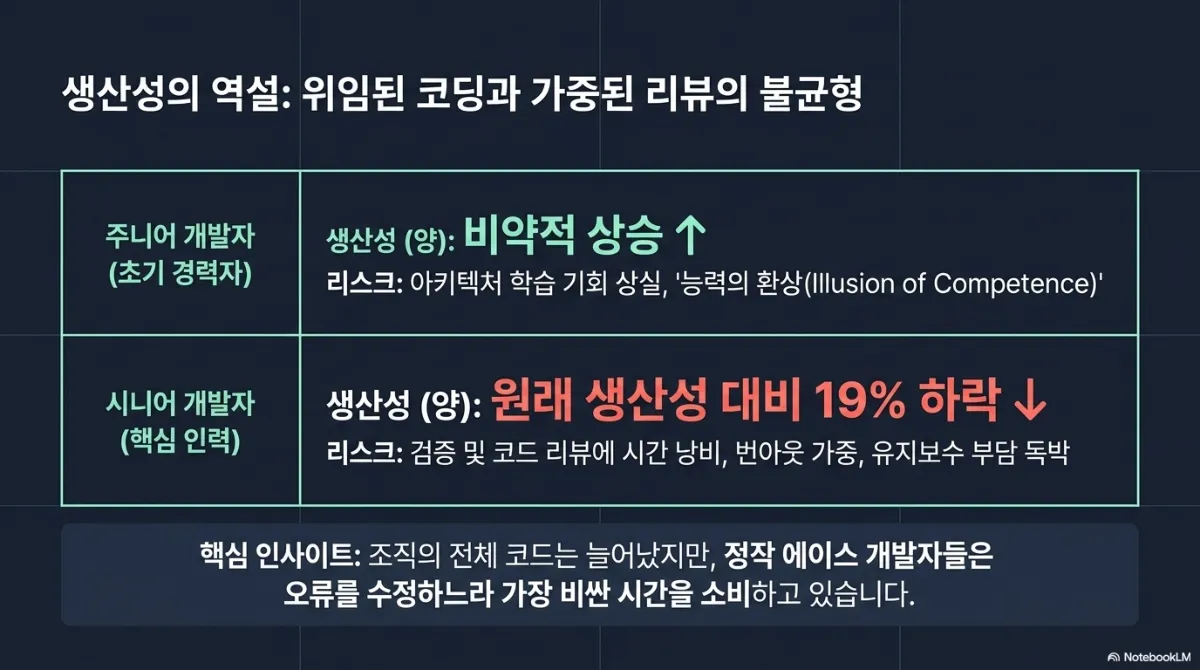
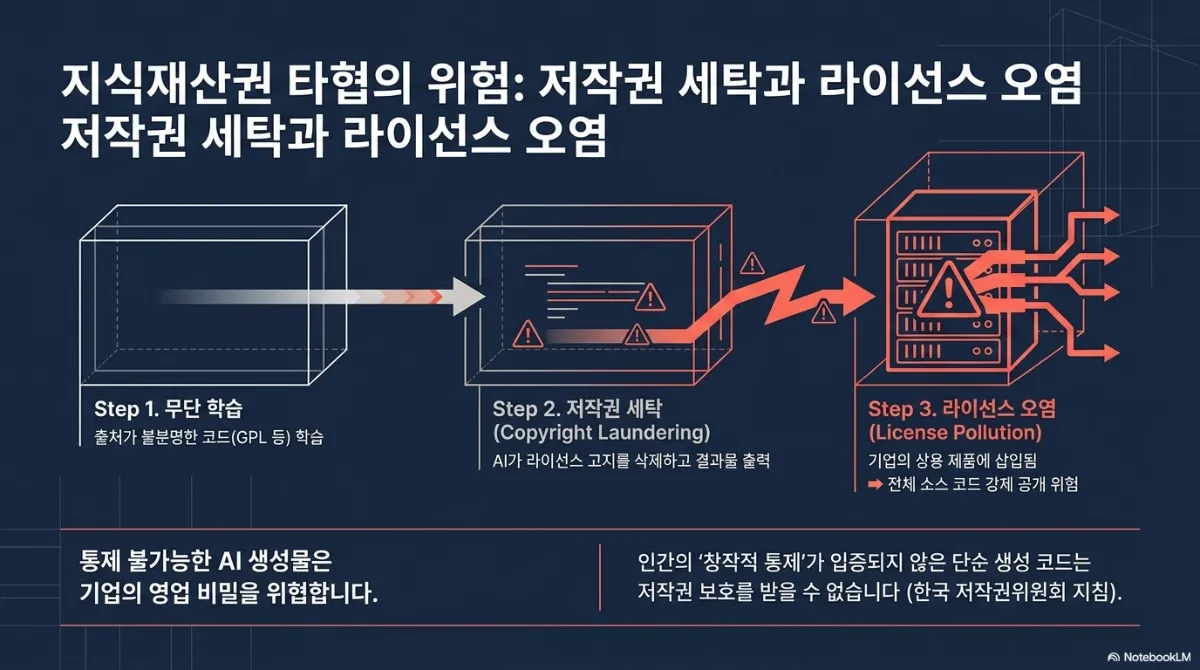
실무에서 가장 늦게 드러나는 것은 이해 부채입니다. 보안 취약점은 스캐너가 잡고 라이선스는 검사 도구가 있지만, "이 코드가 왜 이렇게 짜였는지 아무도 모르는 상태"는 장애가 난 뒤에야 보입니다. 시니어의 리뷰 시간이 늘어난다는 대목도 같은 맥락입니다. 45%, 19% 같은 수치는 자료 기준이며, 측정 조건에 따라 달라질 수 있습니다.
네 개의 방어책
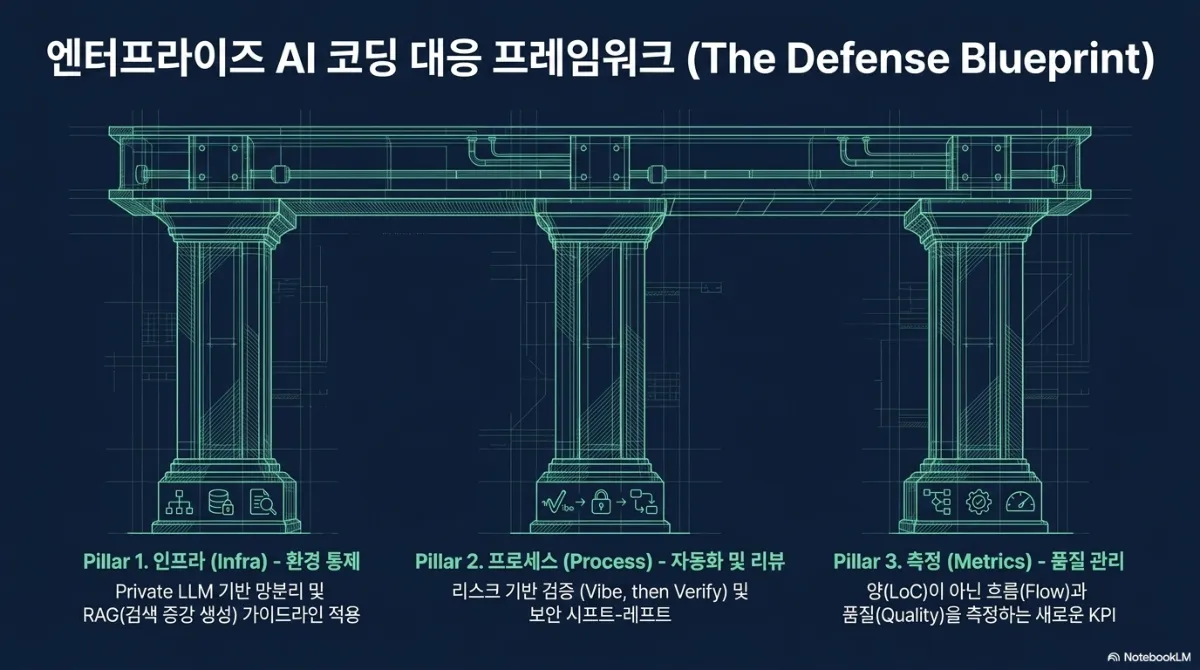
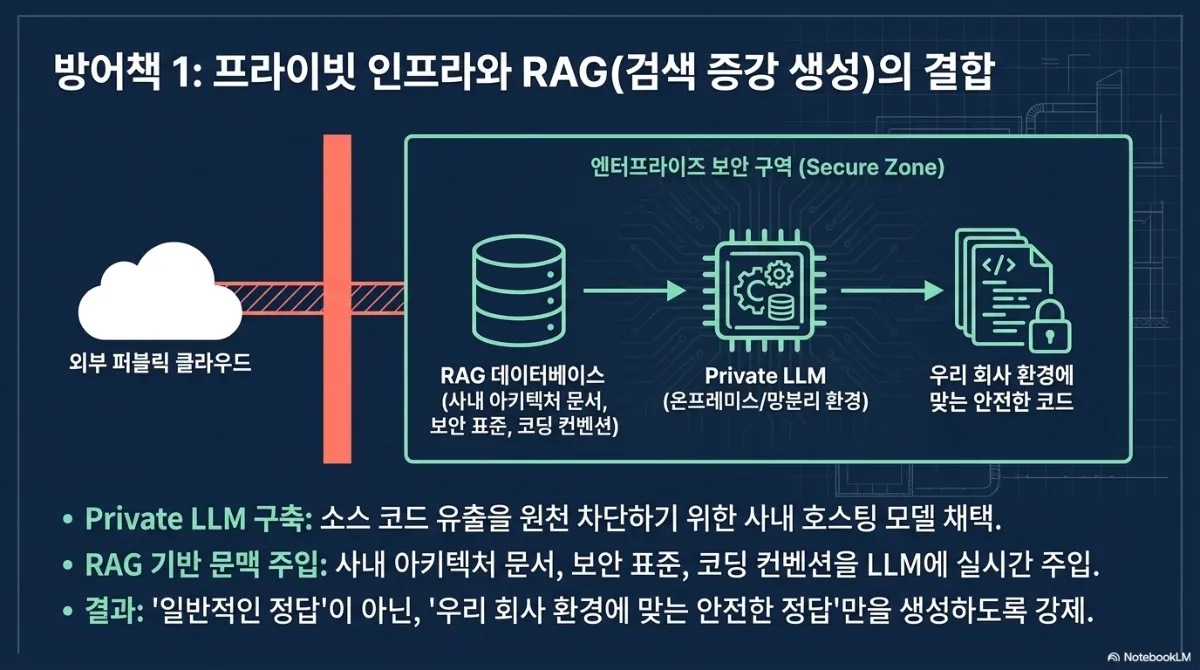
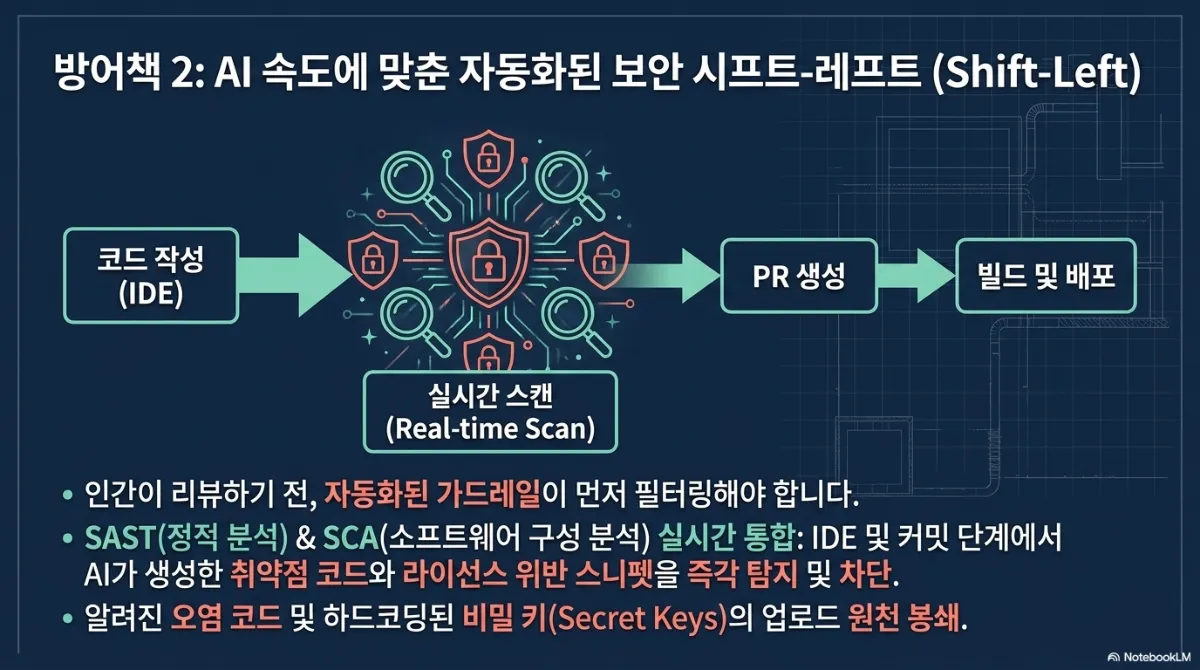
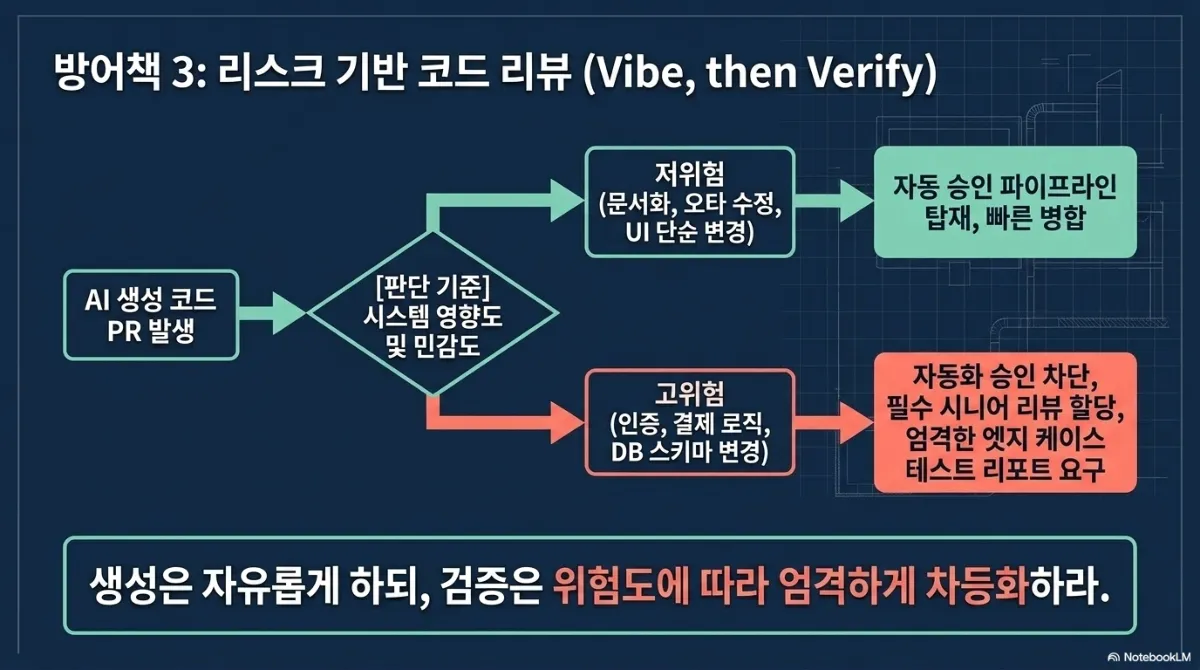
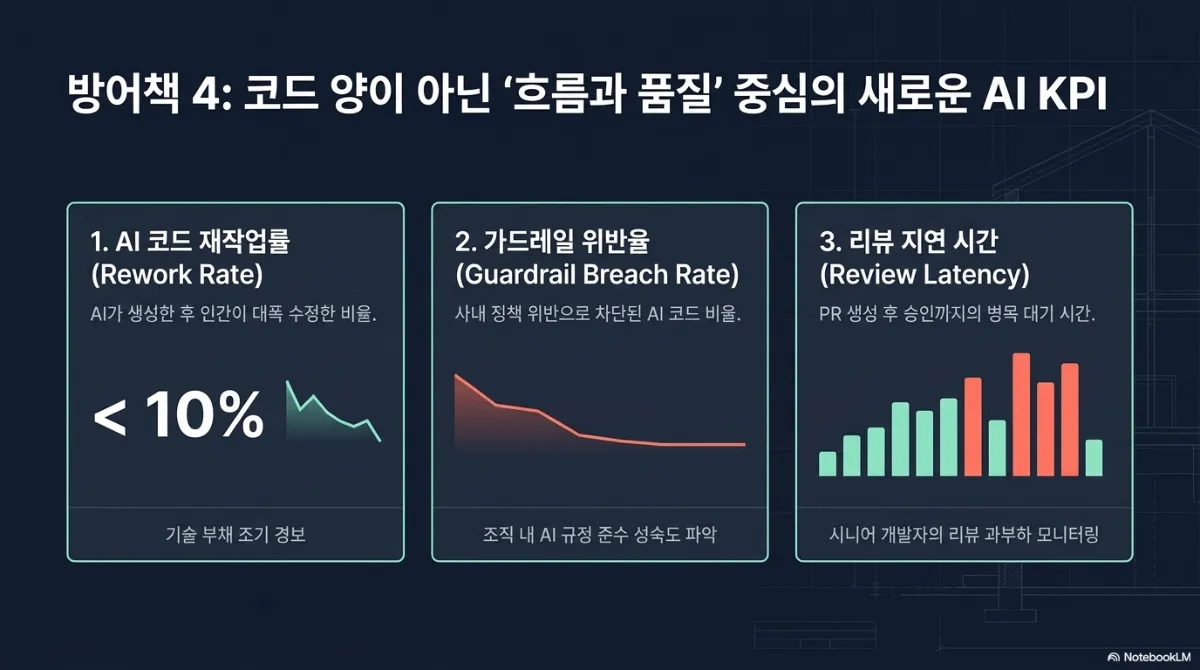
네 방어책 가운데 작은 팀이 바로 시작할 수 있는 것은 3번과 4번입니다. 프라이빗 LLM은 비용이 들지만, 변경 종류에 따라 리뷰 강도를 나누는 규칙과 재작업률·리뷰 대기 시간을 재는 습관은 도구 없이도 만들 수 있습니다. 인증·결제·DB 스키마처럼 되돌리기 어려운 영역만 사람이 반드시 보게 해도 리뷰 부담이 한곳으로 몰리는 것을 줄일 수 있습니다.
결국 책임지는 사람
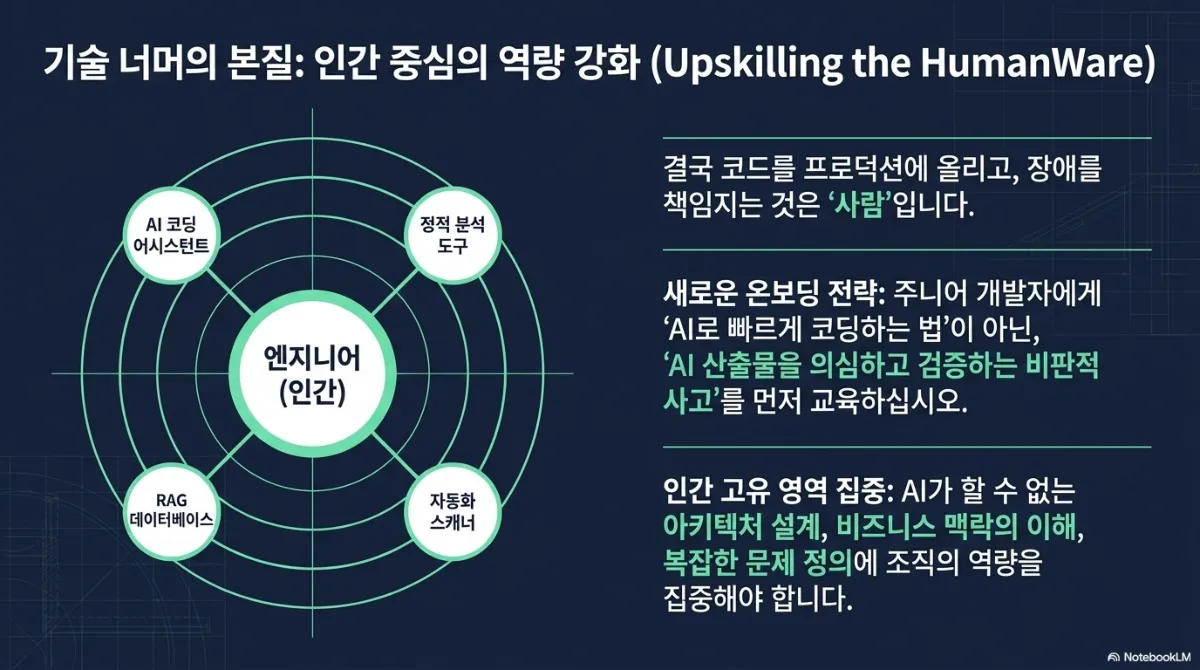
신입 교육 순서를 바꾸라는 제안이 눈에 띕니다. AI로 빠르게 짜는 법은 금방 익히지만, 틀린 코드를 알아보는 눈은 따로 가르치지 않으면 생기지 않습니다. 리뷰에서 "왜 이렇게 했는지" 설명하게 하는 것만으로도 이해 부채가 쌓이는 속도를 늦출 수 있습니다.
자주 묻는 질문
AI가 만든 코드는 모두 사람이 리뷰해야 하나요? 위험도에 따라 나누는 것이 현실적입니다. 문서·오타·단순 UI 변경은 자동 검사 후 병합하고, 인증·결제·DB 스키마 변경만 시니어가 반드시 보도록 규칙을 정합니다.
작은 팀도 프라이빗 LLM이 필요한가요? 필수는 아닙니다. 먼저 외부 도구에 넣으면 안 되는 코드와 데이터를 정하고, 비밀 키 검사와 정적 분석을 커밋 단계에 붙이는 것부터 시작하는 편이 부담이 적습니다.
AI 도입 효과는 무엇으로 재야 하나요? 코드 줄 수보다 흐름과 품질을 봅니다. AI 코드 재작업률, 정책 위반으로 차단된 비율, PR 승인까지 걸리는 시간을 함께 보면 속도가 부채로 바뀌는지 알 수 있습니다.
AI가 만든 코드의 라이선스는 어떻게 관리하나요? SCA 같은 구성 분석 도구로 알려진 오픈소스 조각을 검사합니다. 자료는 사람의 창작적 통제가 없는 생성 코드는 저작권 보호가 어렵다는 점도 함께 짚습니다.
저희가 이 이야기를 하는 이유
에버스톤은 2013년부터 모바일 게임·앱과 업무 시스템을 개발해 왔고, 지금은 개발 과정에 AI 도구를 쓰면서 기업의 AI 도입 상담도 하고 있습니다. "속도는 빨라졌는데 왜 품질 문제가 늘었는가"는 AI 코딩 도구를 들인 조직이 부딪히기 쉬운 질문입니다. 이 자료가 말하는 검증 절차와 측정 지표를 함께 설계하는 일이 그 질문에 대한 답이라고 봅니다.
인용한 수치(개발자 88% 응답, 취약점 45%, 시니어 생산성 19% 하락 등)와 한국 저작권위원회 지침 해석은 원 자료 기준이며, 저희가 검증한 내용이 아닙니다.